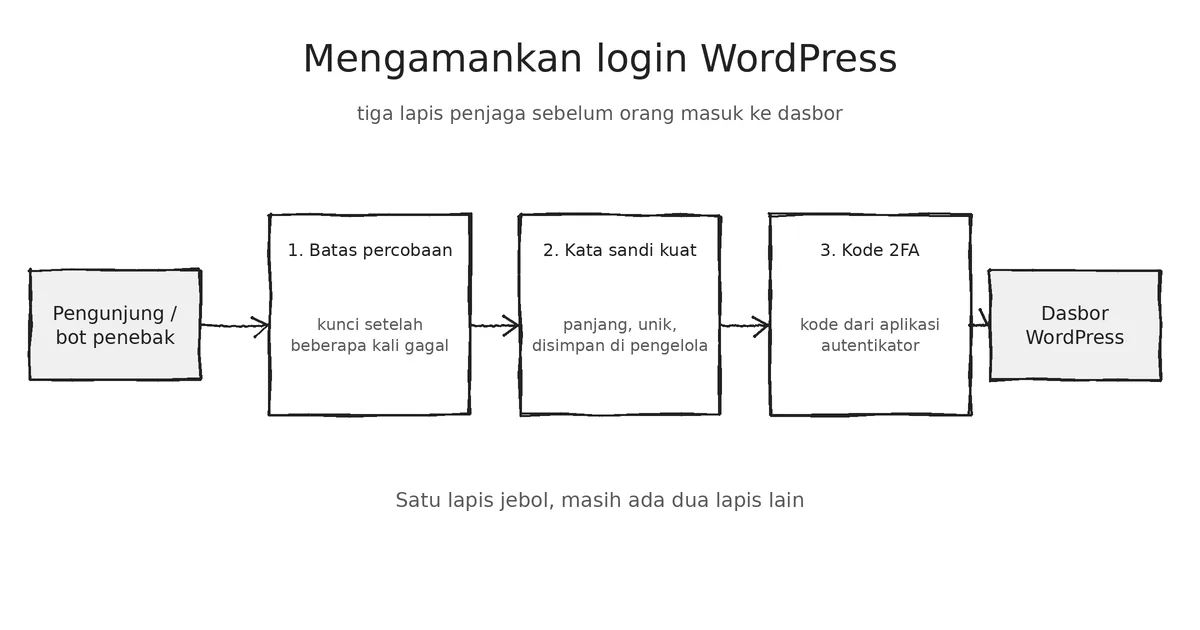
Halaman login adalah pintu depan situs Anda, dan bot penebak kata sandi mengetuknya setiap hari. Kabar baiknya, tiga langkah sederhana sudah menutup sebagian besar risikonya: kata sandi kuat, verifikasi dua langkah (2FA), dan batas percobaan login.

Lapis 1: kata sandi yang benar-benar kuat
Panjang lebih penting daripada tanda baca yang rumit. Kalimat acak yang mudah Anda ingat, misalnya empat sampai lima kata yang tidak berhubungan, jauh lebih sulit ditebak daripada P@ssw0rd1.
- Pakai kata sandi berbeda untuk setiap situs. Bila satu situs bocor, situs lain tetap aman.
- Simpan di pengelola kata sandi (password manager) agar tidak perlu menghafal puluhan sandi.
- Jangan memakai nama pengguna
admin. Buat akun administrator baru dengan nama lain, lalu hapus akun lama dan alihkan kontennya ke akun baru.
Lapis 2: verifikasi dua langkah (2FA)
Dengan 2FA, kata sandi yang bocor pun tidak cukup untuk masuk. Setelah kata sandi benar, WordPress meminta kode enam angka yang berubah tiap sekitar 30 detik dari aplikasi autentikator di ponsel Anda.
- Pasang plugin 2FA yang terawat, misalnya Two-Factor atau WP 2FA.
- Pilih metode aplikasi autentikator (lebih aman daripada kode lewat SMS atau email).
- Pindai kode QR dengan aplikasi autentikator, lalu masukkan kode untuk memastikan berhasil.
- Simpan kode cadangan di tempat aman. Tanpa itu, ponsel hilang bisa berarti terkunci dari situs sendiri.
Wajibkan 2FA minimal untuk semua akun Administrator dan Editor.
Lapis 3: batasi percobaan login
Bot bisa mencoba ribuan kombinasi sandi. Pembatas percobaan (limit login attempts) mengunci alamat IP setelah beberapa kali gagal, sehingga tebakan massal jadi tidak praktis. Pengaturan yang masuk akal: kunci 15 menit setelah 5 kali gagal, dan kunci lebih lama bila terus berulang.
Bila Anda memakai SmartRank SEO, fitur ini sudah ada di SmartRank SEO, Pengaturan: pembatas percobaan login, pengaturan XML-RPC, penyeragaman pesan error login agar nama pengguna tidak bocor, dan opsi URL login kustom. Cukup satu plugin untuk bagian ini, jangan memasang dua pembatas login sekaligus karena bisa saling bentrok.
Kebiasaan tambahan yang murah dan efektif
- Update rutin inti, tema, dan plugin, karena banyak peretasan memakai celah lama.
- Hapus akun yang tidak dipakai dan beri tiap orang peran seperlunya (lihat artikel tentang pengguna dan hak akses).
- Backup rutin supaya serangan terburuk pun bisa dipulihkan.
- URL login kustom boleh dipakai untuk mengurangi kebisingan bot, tetapi anggap itu bonus, bukan pengganti kata sandi kuat dan 2FA.
Kalau terkunci sendiri
Jangan panik. Nonaktifkan plugin keamanan dengan mengganti nama foldernya di wp-content/plugins/ lewat File Manager atau FTP, lalu masuk kembali dan perbaiki pengaturannya.
Daftar periksa
- Tidak ada pengguna bernama
admin. - Semua kata sandi panjang dan unik.
- 2FA aktif untuk administrator dan editor.
- Pembatas percobaan login aktif.
- Backup otomatis berjalan.

